Quem está abrangido
A abrangência depende do setor de atividade, da dimensão e da função da entidade. O regime distingue entidades essenciais, entidades importantes e entidades públicas relevantes, com obrigações proporcionais à categoria e ao nível de conformidade atribuído. Saúde, energia, transportes, infraestruturas digitais, administração pública e indústria estão entre os setores incluídos.
Uma organização que não esteja abrangida pode ser chamada a cumprir requisitos semelhantes por um cliente que esteja. A segurança da cadeia de abastecimento é uma das medidas obrigatórias.
Os passos da adequação
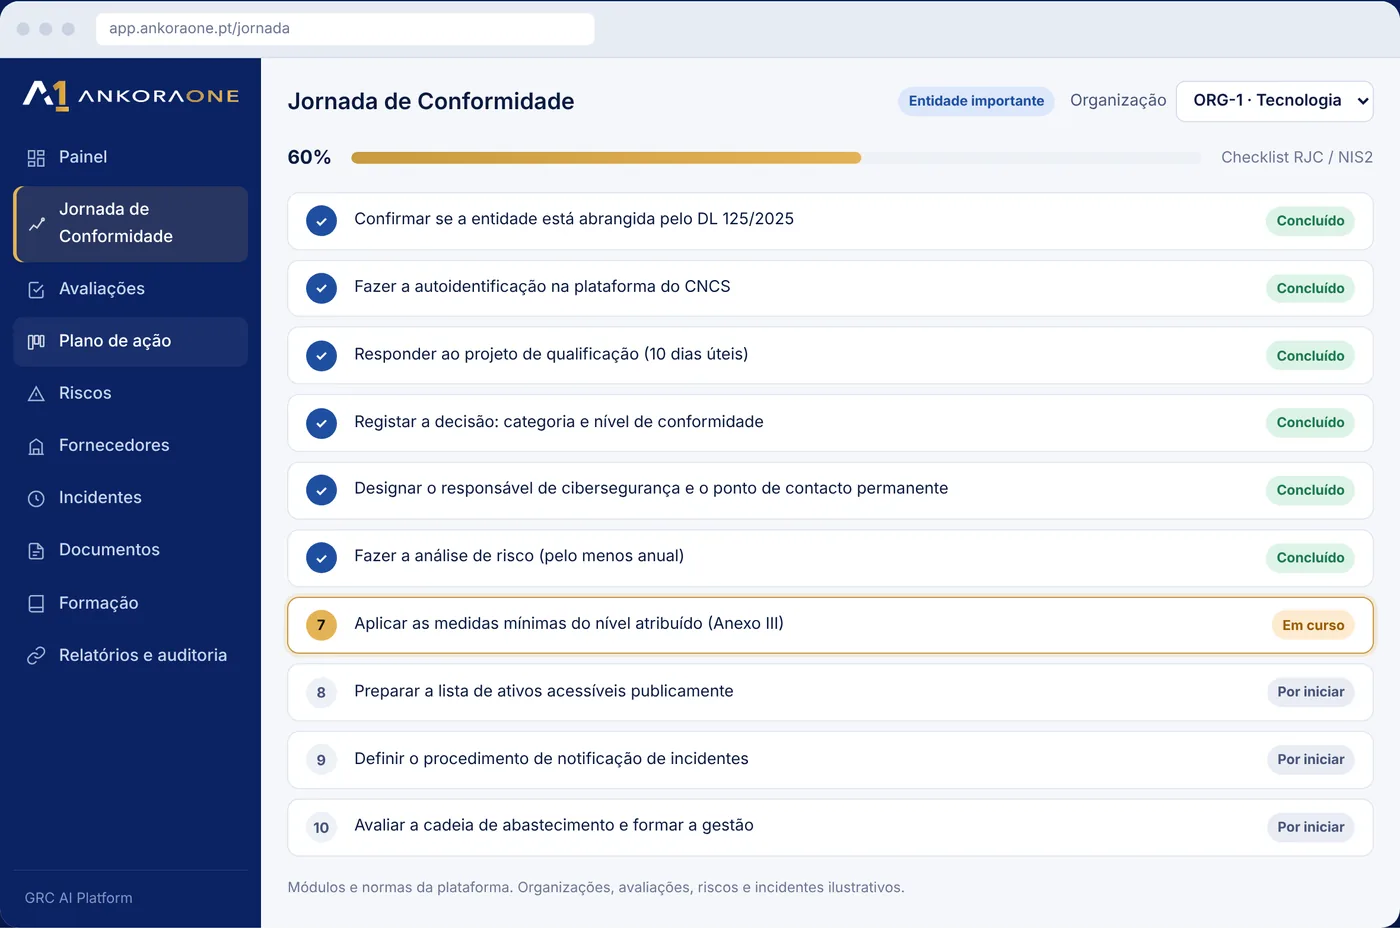
- Confirmar a abrangência. Verificar se a entidade está incluída no âmbito do Decreto-Lei n.º 125/2025.
- Autoidentificação. Fazer o registo na plataforma do CNCS.
- Qualificação. Responder ao projeto de qualificação, no prazo de 10 dias úteis, e registar a decisão: categoria e nível de conformidade.
- Responsáveis. Designar o responsável de cibersegurança e o ponto de contacto permanente.
- Análise de risco. Fazer a análise de risco, pelo menos uma vez por ano.
- Medidas do nível atribuído. Aplicar as medidas mínimas correspondentes ao nível (Anexo III do Regulamento n.º 756/2026).
- Ativos expostos. Preparar a lista de ativos acessíveis publicamente.
- Incidentes. Definir o procedimento de notificação de incidentes.
- Fornecedores e gestão. Avaliar a cadeia de abastecimento e dar formação aos órgãos de gestão.
As medidas de gestão do risco
O artigo 21.º da NIS2 enumera as medidas que as entidades têm de aplicar. Algumas correspondem diretamente às soluções que implementamos:
| Medida | Solução relacionada |
|---|---|
| Políticas de análise de risco e de segurança dos sistemas de informação | Avaliação de maturidade e plano de ação na AnkoraOne |
| Tratamento de incidentes | Resposta a incidentes |
| Continuidade das atividades, cópias de segurança, recuperação de desastres e gestão de crises | Continuidade de negócio |
| Segurança da cadeia de abastecimento | Gestão de fornecedores na AnkoraOne |
| Políticas de criptografia e, se adequado, de cifragem | Classificação da informação |
| Controlo de acessos e gestão de ativos | Prevenção de fuga de dados e classificação |
| Práticas básicas de ciber-higiene e formação | Conhecimento e orientação na AnkoraOne |
Notificação de incidentes significativos
Quando um incidente tem impacto significativo, a entidade notifica o CNCS ou a autoridade setorial em três momentos: a notificação inicial, até 24 horas após a verificação do incidente; a comunicação do fim do impacto significativo; e o relatório final ou intercalar. O procedimento, os contactos e os modelos devem estar prontos antes do primeiro incidente.
O Quadro Nacional de Referência para a Cibersegurança
O CNCS publicou a 2.ª versão do Quadro Nacional de Referência para a Cibersegurança (QNRCS), no Anexo I do Regulamento n.º 756/2026: 107 controlos organizados em seis objetivos (Gerir, Identificar, Proteger, Detetar, Responder e Recuperar), ligados às medidas mínimas por nível do Anexo III. Uma organização com a ISO/IEC 27001 implementada já cobre boa parte destes controlos.
Informação de caráter geral, que não substitui a leitura dos diplomas nem aconselhamento jurídico.
Perguntas frequentes
Como sei se a minha organização está abrangida?
A abrangência depende do setor, da dimensão e da função da entidade. O primeiro passo é confirmar o enquadramento e fazer a autoidentificação na plataforma do CNCS, que depois propõe a qualificação.
A certificação ISO/IEC 27001 é suficiente?
Ajuda muito, porque grande parte dos controlos tem correspondência na NIS2 e no QNRCS. Não dispensa as obrigações próprias do regime, como o registo, a designação dos responsáveis e a notificação de incidentes.
Quem responde pelo cumprimento dentro da organização?
Os órgãos de gestão aprovam as medidas de cibersegurança, supervisionam a sua aplicação e devem receber formação. O responsável de cibersegurança coordena o trabalho no dia a dia.